En AI-policy är företagets regler för hur medarbetarna får använda AI i arbetet: vilka verktyg som är godkända, vilken information som aldrig får läggas in, när en människa måste granska resultatet och vem som ansvarar. Den behövs eftersom många redan använder AI, ofta med privata konton. Policyn ägs av ledningen, tillsammans med HR och IT.
Vill du gå direkt till mallen? Hoppa till mallen
Varför behöver företaget en AI-policy nu?
För att användningen redan är här. 56 procent av de förvärvsarbetande i Sverige använder AI i sitt jobb, enligt Svenskarna och internet 2026. Samtidigt vet mer än tre av tio inte om deras arbetsgivare tillåter det. Det är gapet en policy stänger.
Utan regler väljer var och en sitt eget verktyg, ofta med ett privat konto. Då vet bolaget inte vilken information som läggs in eller var den hamnar. Det kallas skugganvändning. Moa Tivell från AI Sweden sa det så här på Headcounts panelsamtal om AI, där panelen menade att AI är en ledningsfråga:
”Individerna springer före organisationernas strukturer.”
Om du vill friska upp grunderna först, läs om vad AI är.
Vem äger AI-policyn?
Ledningen, tillsammans med HR och IT. AI behandlas ofta som en IT-fråga, men den rör hela verksamheten: hur ni arbetar, vilken kompetens ni behöver och vilken information ni delar. Därför hör den hemma hos vd och ledningsgrupp, och HR har en självklar plats bredvid. Camilla Giesecke, tidigare COO på Klarna, var tydlig med det i panelsamtalet:
”HR kan inte sitta i baksätet.”
Så kan ansvaret fördelas:
| Roll | Ansvar i policyn |
|---|---|
| Ledningen | Beslutar om policyn, sätter ramarna och följer upp den |
| IT | Väljer, konfigurerar och godkänner verktygen, och vet var informationen lagras |
| HR | Utbildar och för in policyn i rekrytering, introduktion och personalhandbok |
| Chefen | Pratar om policyn i teamet och följer upp att den används |
Vad ska en AI-policy innehålla?
Åtta delar räcker för de flesta företag. Varje del svarar på en fråga som medarbetarna annars får besvara själva.
| Del | Vad den svarar på |
|---|---|
| 1. Syfte och omfattning | Vem gäller policyn för, och varför? Till exempel alla anställda, konsulter och praktikanter som använder AI i arbetet. |
| 2. Godkända verktyg och konton | Vilka verktyg får vi använda, och med vilket konto? Till exempel företagets konto i de godkända verktygen, aldrig ett privat. |
| 3. Information som inte får läggas in | Vad får jag klistra in? Det beror på hur känslig informationen är, se nivåerna nedan. |
| 4. Mänsklig granskning och ansvar | Vem står för resultatet? Den som använder AI ansvarar för text, siffror och slutsatser. |
| 5. Transparens | När berättar vi att AI har använts? Till exempel märks AI-genererade bilder och videor. |
| 6. Upphovsrätt och varumärke | Får vi använda det AI skapar? Kontrollera att det inte liknar någon annans verk och följer er grafiska profil. |
| 7. Utbildning | Hur lär vi oss? Med en genomgång för alla, som en del av kompetensutvecklingen. |
| 8. Avvikelser och uppföljning | Vad gör jag om något går fel? Säg till den ansvariga direkt. |
För del 3 räcker fyra nivåer:
- Öppen information, som redan är publicerad: får användas fritt.
- Intern information: bara i godkända verktyg med företagets konto.
- Konfidentiell information, till exempel avtal och siffror som inte är publicerade: inte, om inte verktyget är godkänt för just det.
- Personuppgifter om kunder, kandidater eller medarbetare: inte, om inte verktyget är godkänt för det och ni har ett avtal med leverantören (se lagavsnittet).
Utgå från policyn ni redan har
Ni behöver inte börja från noll. De flesta företag har redan regler för hur bolagets information får delas. Camilla Giesecke föreslog i panelsamtalet att ni låter de reglerna gälla AI-verktyg också, och ger medarbetarna en säker miljö att prova i. Då blir del 3 en hänvisning till det ni redan har, inte en ny regelbok.
Mall: AI-policy att kopiera
Byt ut det som står inom hakparentes och håll den på en sida. Mallen är Headcounts förslag och bygger på de åtta delarna ovan.
AI-policy för [Företagsnamn]
Gäller från [datum]. Ansvarig: [namn och roll].
1. Syfte och omfattning
Vi vill att alla ska kunna använda AI för att arbeta bättre, på ett sätt som skyddar våra kunder, våra medarbetare och vår information. Policyn gäller alla som arbetar för [Företagsnamn], även konsulter och praktikanter.
2. Godkända verktyg och konton
Vi använder [godkända verktyg] med företagets konto. Privata konton används inte för arbete. Vill du prova ett nytt verktyg, fråga [kontaktperson] först.
3. Information
Vår [informationspolicy] gäller också AI-verktyg. Öppen information får du använda fritt. Intern information bara i godkända verktyg. Konfidentiell information och personuppgifter lägger du aldrig in i ett verktyg som inte är godkänt för det.
4. Mänsklig granskning och ansvar
Du ansvarar för det du använder AI till. Läs igenom, kontrollera fakta och siffror och stå för resultatet. Beslut om personer, till exempel i rekrytering, fattas av en människa.
5. Transparens
Bilder, ljud och video som skapats med AI märks när de visas utanför företaget. Berätta för den du arbetar med om AI har gjort en stor del av jobbet.
6. Upphovsrätt och varumärke
Använd inte AI för att efterlikna någon annans verk. Det vi publicerar följer vår grafiska profil.
7. Utbildning
Alla nyanställda går igenom policyn under introduktionen. Vi avsätter [tid] för att dela med oss av det som fungerar.
8. Avvikelser och uppföljning
Har känslig information hamnat fel, säg till [kontaktperson] direkt. Policyn ses över [när vi byter verktyg, och minst en gång om året].
Mallen är en utgångspunkt, inte juridisk rådgivning. Använder ni AI i rekrytering eller för att bedöma medarbetare, läs avsnittet om lagen nedan.
AI-policyn i HR-arbetet
En policy som bara ligger i en mapp gör ingen skillnad. Här är tre ställen där HR får den att leva.
Rekrytering
Kandidaterna använder också AI, i ansökan och i arbetet. Fråga kandidaten hur hen använder AI i dag. Camilla Giesecke sa i panelsamtalet att hon skulle ställa den frågan även för en säljroll. Svaret säger något om hur personen tänker och lär sig.
Skriv också i policyn om ni själva använder AI i urvalet. AI-verktyg som sållar eller bedömer kandidater räknas som högrisk i AI-förordningen, se avsnittet om lagen. Läs också om vanliga misstag vid rekrytering.
Introduktion
Lägg in policyn i introduktionen, så att varje nyanställd vet vilka verktyg som gäller från första dagen. Det är enklare än att rätta vanor i efterhand. Har ni en digital onboarding blir policyn en punkt bland de andra.
Personalhandbok
Policyn bor i personalhandboken, bredvid de andra reglerna för hur ni arbetar. Där hittar medarbetarna den, och där syns det när den senast uppdaterades.
Så inför ni policyn så att den följs
Ge utrymme att prova inom ramarna. En policy som bara förbjuder driver användningen tillbaka till de privata kontona. Camilla Giesecke rådde i panelsamtalet chefer att ge medarbetarna en trygg plats att experimentera, visa upp dem som hittat ett bättre sätt och prova själv.
- Håll den kort. En sida som alla läser är bättre än tio som ingen läser.
- Gå igenom den på ett möte. Visa exempel på vad som är okej och vad som inte är det.
- Låt alla prova inom ramen. Ge en säker miljö med godkända verktyg, så att ingen behöver sitt privata konto.
- Visa upp dem som hittat bättre sätt. Korta genomgångar där kollegor visar hur de gör.
- Låt chefen lära av medarbetarna. Ofta har medarbetarna kommit längre än chefen.
- Utse en ansvarig. Någon som svarar på frågor och tar emot nya verktyg att pröva.
- Se över den regelbundet. När ni byter verktyg, när reglerna ändras och när medarbetarna hittat nya sätt.
AI-policyn och lagen
Två regelverk är viktigast för en AI-policy: EU:s AI-förordning och GDPR. Det här är en översikt, inte juridisk rådgivning.
AI-förordningen (förordning (EU) 2024/1689) trädde i kraft 1 augusti 2024 och börjar gälla i steg. Den ändrades sommaren 2026 genom förordning (EU) 2026/1744, som flyttade fram vissa datum.
- AI-kunnighet, sedan 2 februari 2025 (nuvarande lydelse sedan 27 juli 2026). Företag som använder AI-system ska vidta åtgärder för att främja AI-kunnigheten hos personalen, utifrån deras kunskaper och hur systemen används. Lagen kräver ingen viss nivå hos varje person. En AI-policy med utbildning är ett enkelt sätt att visa hur ni gör.
- Förbud mot känsloigenkänning på arbetsplatsen, sedan 2 februari 2025. AI som tolkar medarbetares känslor är förbjudet, utom av medicinska skäl eller säkerhetsskäl.
- Transparens, sedan 2 augusti 2026. Den som använder AI för att skapa bild, ljud eller video som ser äkta ut (deepfakes) ska tala om att innehållet är skapat med AI.
- Högrisk vid anställning och urval, från 2 december 2027. AI som används för att rekrytera och välja ut kandidater, fatta beslut om befordran eller uppsägning, fördela uppgifter utifrån beteende eller personliga egenskaper, eller övervaka och bedöma medarbetare räknas som högrisk. En arbetsgivare som tar ett sådant system i bruk ska först informera arbetstagarrepresentanterna och de medarbetare som berörs.
- GDPR, så fort personuppgifter läggs in i ett AI-verktyg. Behandlingen behöver en rättslig grund, och samtycke fungerar sällan i en anställning. Behandlar leverantören personuppgifter åt er behövs ett skriftligt personuppgiftsbiträdesavtal. Hamnar uppgifterna utanför EU/EES gäller särskilda regler för överföring.
Använder ni eller planerar ni AI som bedömer kandidater eller medarbetare, ta hjälp av en jurist innan ni sätter igång.
Mer från panelsamtalet om AI
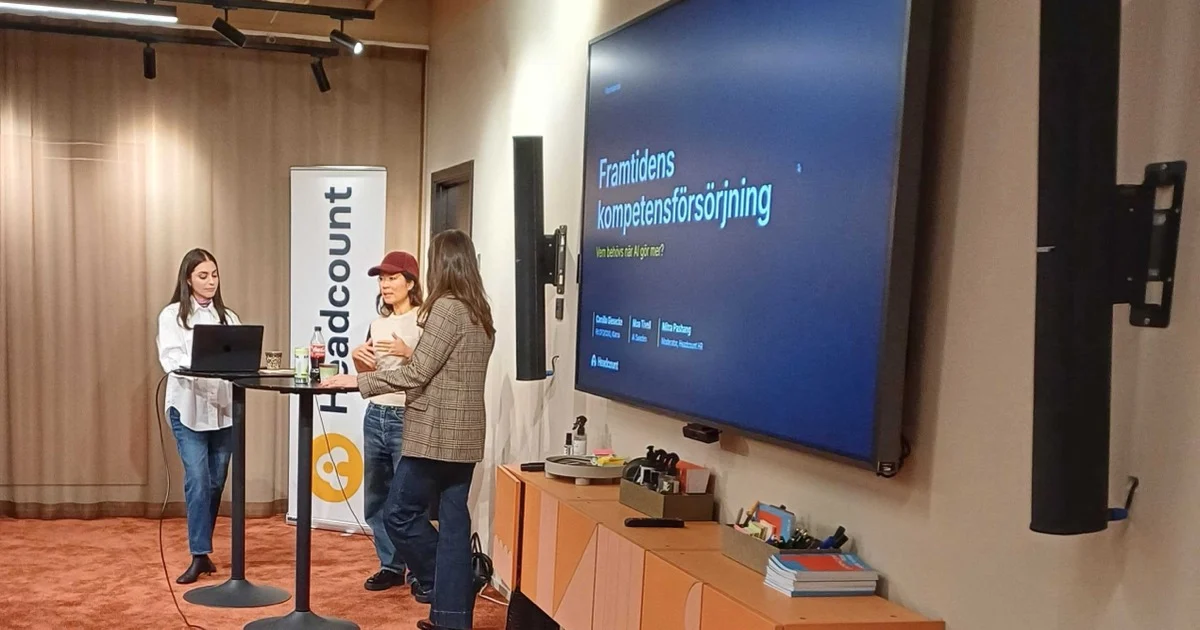
Råden från panelen i den här artikeln kommer från Headcounts panelsamtal om AI och kompetens 13 november 2026, med Camilla Giesecke, tidigare COO på Klarna, och Moa Tivell från AI Sweden.
Läs panelens åtta insikter om AI och kompetensförsörjning
Headcount HR är en svensk HR-plattform som hjälper organisationer att samla all personaldata på ett ställe.